

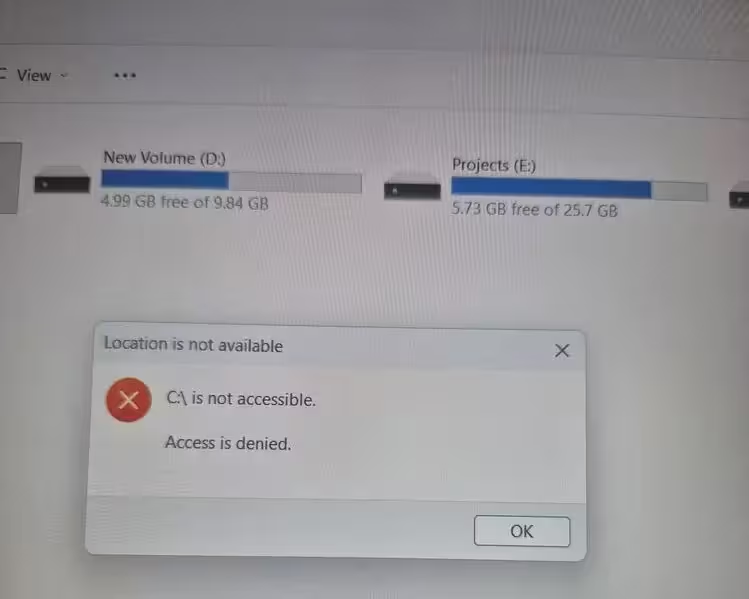
Få ting sætter Windows‑brugere i panik hurtigere end at miste adgangen til C-drevet. For et kort øjeblik denne måned blev det mareridt en realitet for en gruppe Windows 11‑brugere — især dem med Samsung‑hardware.
Rapporterne begyndte at dukke op kort efter den seneste Patch Tuesday‑udrulning. Nogle brugere opdagede, at deres primære drev — C‑drevet, hvor Windows er installeret — pludselig nægtede adgang. Tilladelser så ud til at være brudt. Filer kunne ikke åbnes. For mange lignede det mistænkeligt en fejl forårsaget af en Windows‑opdatering.
Men Microsoft siger, at den egentlige årsag ligger et andet sted.
Et kompatibilitetsproblem, der gemte sig i fuld åbenhed
I Microsofts undersøgelse fremgår det, at problemet kun optræder på bestemte Samsung‑enheder, der kører Windows 11 versionerne 24H2 og 25H2. Berørte enheder omfatter flere modeller af Galaxy Book 4 laptops og udvalgte Samsung‑stationære modeller som NP750XGJ, NP750XGL, NP754XGJ, NP754XFG, NP754XGK, DM500SGA, DM500TDA, DM500TGA og DM501SGA.
Galaxy Connect‑appen — designet til at forbinde Samsung‑enheder og -tjenester — indførte angiveligt et tilladelsesproblem, som påvirkede, hvordan Windows håndterer adgang til systemdrevet. I praksis betød det, at systemets adgangskontrol blev ændret eller håndteret forkert, så brugere oplevede nægtet adgang til C‑drevet, selvom systemet teknisk set var intakt.
For at stoppe spredningen fjernede Microsoft den problematiske version af appen fra Microsoft Store. Samsung har efterfølgende genudgivet en ældre, stabil build af softwaren, så nye installationer ikke udløser samme fejl. Det betød, at nye brugere og de fleste opdateringsstrømme blev afbrudt, indtil en sikker opdatering var tilgængelig.
Microsoft arbejder fortsat sammen med Samsung for fuldt ud at analysere buggen og forhindre fremtidige gentagelser. Den fælles undersøgelse omfatter loganalyse, sammenligning af systembilleder og detaljeret gennemgang af, hvordan Galaxy Connect interagerer med Windows’ sikkerhedsmekanismer.
Hvad skete der konkret?
De tekniske spor peger på, at Galaxy Connect ændrede eller satte komponenter, som påvirker Windows’ adgangskontrol — nærmere bestemt DACL (Discretionary Access Control List). DACL er en central del af Windows‑sikkerheden: den angiver, hvilke brugere eller grupper der har hvilke rettigheder til filer, mapper og drev.
En forkert implementering eller en fejl i Galaxy Connect kan have ført til, at DACL for C‑drevet blev korrumperet eller ændret til en tilstand, hvor lokale brugere ikke længere havde læse‑ eller køretilladelser. Resultatet var en situation, hvor systemet fortsat booterede, men almindelige brugeroperationer på C‑drevet blev blokeret eller gav adgangsfejl.
Hvorfor så ud som en Windows‑opdateringsfejl?
Tidspunktet var afgørende. Problemerne opstod lige efter Patch Tuesday‑udrulningen i marts, hvor mange brugere netop havde modtaget kumulative opdateringer fra Microsoft. Når systemadfærd ændrer sig i samme tidsvindue som en Windows‑opdatering, er det naturligt at mistænke Windows først. Det er en almindelig proces i fejlsøgning: tidsmæssig korrelation tolkes ofte som årsag.
Men tidsmæssig sammenfald betyder ikke altid årsagssammenhæng. I dette tilfælde var den tekniske analyse mere nuanceret: logfiler, versionsnumre på de installerede komponenter og spor i opstartssekvensen pegede på, at Galaxy Connect‑komponenten var udløseren. Dette eksempel understreger, hvor vigtigt det er at kombinere brugerobservationer med dyb teknisk analyse, før man konkluderer årsag.
Hvem blev ramt — og hvordan identificerer du en påvirket maskine?
Problemet var klart afgrænset til udvalgte Samsung‑enheder og bestemte Windows‑versioner. Hvis du vil kontrollere, om din maskine potentielt var berørt, kan du bruge følgende tjek:
- Kontroller modelnummeret i Indstillinger > System > Om, eller på den fysiske label på din stationære/portable maskine. Sammenlign med listen over berørte modeller (f.eks. Galaxy Book 4‑varianter og de nævnte desktopmodeller).
- Se hvilken Windows 11‑build du kører: skriv winver i Start for at få versionsnummeret og build‑detaljer. Problemet blev rapporteret på 24H2 og 25H2.
- Tjek, om Galaxy Connect er installeret, og hvilken version det er. I Indstillinger > Apps kan du se appens versionsnummer. Versioner publiceret omkring tidspunktet for fejlen kan være problematiske.
- Observer symptomer: nægtet adgang til C‑drevet, fejl ved åbning af systemmapper eller beskeder om manglende tilladelser, selvom du er lokal administrator.
Hvis du oplever de beskrevne symptomer, er det vigtigt ikke at foretage eksperimentelle ændringer uden backup eller support, da forkerte handlinger kan forværre adgangsproblemerne.
Teknisk analyse: DACL, adgangstilladelser og tredjepartsintegration
For at forstå, hvorfor Galaxy Connect kunne skabe så alvorlige problemer, er det nyttigt at dykke ned i, hvordan Windows håndterer adgangstilladelser.
Hvad er DACL, og hvorfor er det kritisk?
DACL står for Discretionary Access Control List og er en del af en fils sikkerhedsbeskrivelse. Den indeholder Access Control Entries (ACE), som specificerer præcis, hvilke konti eller grupper der har hvilke rettigheder (fx læse, skrive, udføre) til en given ressource. En korrupt eller forkert konfigureret DACL kan føre til, at selv administrative konti bliver nægtet adgang, hvis ACE’erne fjerner de nødvendige rettigheder eller ændrer arveregler.
Hvis en tredjepart—i dette tilfælde Galaxy Connect—utilsigtet ændrer DACL på rodniveau (C:\), kan det føre til systemomfattende adgangsproblemer. Selv små ændringer i arveindstillinger kan have store konsekvenser, fordi mange systemkomponenter stoler på standard‑DACL‑opførsel for at fungere korrekt.
Hvordan kan en app påvirke systemets sikkerhed?
Tredjepartsapps kan køre installation eller baggrundsprocesser med forhøjede rettigheder for at integrere sig dybt i operativsystemet. Når disse processer interagerer med filsystemets sikkerhedspolitikker, kan fejl i implementering eller fejl i versionskompatibilitet føre til utilsigtede ændringer. Fejlen kan være:
- Et forkert opkald til Windows API, der ændrer DACL‑poster.
- En buggy opgradering, som anvender en konfigurationsprofil designet til en anden Windows‑build.
- Arveindstillinger, som ikke bliver gendannet korrekt efter opsætning eller reparation.
Det er præcis denne type interaktion, der kan gøre tredjepartssoftware til en kilde til alvorlige systemfejl, selv når Windows‑kernen ikke er kompromitteret.
Microsofts og Samsungs respons
For at begrænse skaden fjernede Microsoft den problematiske appversion fra Microsoft Store, hvilket stopper nye installationer af den defekte build. Samtidig valgte Samsung at genudgive en ældre, stabil version, så brugere, der downloader appen igen, ikke får den fejlagtige udgave.
Begge virksomheder arbejder sammen om yderligere diagnostik og en permanent opdatering. Tiltagene inkluderer:
- Log‑ og telemetrianalyse for at fastslå udbredelse og eksakte fejlscenarier.
- Sammenligning af systembilleder fra berørte og ikke‑berørte maskiner for at identificere afvigelser i DACL‑konfigurationer.
- Udvikling og test af en sikker opdatering, der retter den underliggende fejl uden at introducere nye risici.
Der er også fokus på dokumentation og kommunikation til erhvervs‑administratorer, så organisationer kan gennemgå deres inventar og deployment‑procedurer for at minimere risiko for lignende hændelser.
Hvad kan brugere gøre nu: trin for trin
Hvis du mistænker, at din Samsung‑maskine er blevet påvirket, er her en række konkrete anbefalinger, sat op i handlingsorienterede trin. Følg dem omhyggeligt og sørg for at tage nødvendige sikkerhedskopier, inden du ændrer systemindstillinger.
Umiddelbare skridt
- Sluk ikke maskinen unødigt — nogle rettelsesprocedurer kræver adgang til systemet til fejlsøgning.
- Kontroller, om Galaxy Connect er installeret, og noter versionsnummeret.
- Hvis du har adgang som administrator, eksporter vigtige data til et eksternt drev eller skyen for at sikre, at du ikke mister dokumenter under reparation.
Fejlfinding og midlertidige løsninger
Hvis drevet er låst, overvej disse tiltag, afhængigt af din situation og tekniske komfort:
- Start i fejlsikret tilstand for at se, om adgangsproblemet optræder der også. Fejlsikret tilstand kan i nogle tilfælde omgå tredjeparts baggrundsprocesser og gøre redning mulig.
- Brug Systemgendannelse, hvis der findes et passende gendannelsespunkt fra før problemet opstod. Bemærk: Systemgendannelse påvirker ikke personlige filer, men kan rulle systemfiler og -indstillinger tilbage.
- I erhvervssammenhæng kan it‑administratoren rulle en gruppepolitisk ændring ud eller fjerne den berørte app centralt via management‑værktøjer.
- Kontakt Samsung eller Microsoft support før større indgreb — de kan give specifikke værktøjer og sikre procedurer.
Det er vigtigt at undgå hastige handlinger som at forsøge manuel ændring af DACL‑indstillinger uden vejledning, da forkerte rettigheder kan forværre situationen.
Forebyggelse og anbefalinger for administratorer og avancerede brugere
Organisationer og avancerede brugere kan reducere risikoen for lignende hændelser ved at følge bedste praksis for softwaredistribution og systemhårdhed:
- Brug kontrollerede deployments til tredjepartssoftware (fx test i stagingmiljøer før udrulning til produktionsmiljø).
- Begræns installationsrettigheder — undgå at give slutbrugere mulighed for at installere systemnære apps uden godkendelse.
- Indfør overvågning og alarmering for ændringer i kritiske sikkerhedsindstillinger som DACL på systemdrev.
- Hold softwareinventar og versionsstyring opdateret, så du hurtigt kan identificere, hvilke maskiner der kører en bestemt app‑version.
Desuden kan brug af Windows Server Update Services (WSUS), Microsoft Endpoint Configuration Manager eller lignende gøre det nemmere at styre og tilbagekalde problematiske opdateringer eller apps centralt.
Hvad betyder dette for tillid og fremtidige opdateringer?
Sagen illustrerer, hvor komplekst økosystemet omkring Windows er, når tredjepartsleverandører integrerer sig dybt i systemfunktioner. Selv når Windows‑kernen fungerer korrekt, kan tredjepartssoftware forårsage betydelige serviceafbrydelser. Det kan påvirke tilliden mellem leverandører og kunder, især i professionelle miljøer, hvor driftstid og datatilgængelighed er kritiske.
For brugere betyder dette også, at det er vigtigt at være kritisk over for hvilke værktøjer man installerer og at læse changelogs og versionsnoter, når man opdaterer system‑ eller producentsoftware. For leverandører betyder det en øget forpligtelse til streng kompatibilitetstest på tværs af Windows‑builds og en robust rollback‑strategi, hvis noget går galt.
Konklusion og næste skridt
For nu siger Microsoft, at problemet er indeholdt ved at fjerne den berørte appversion fra Microsoft Store og erstatte den med en sikrere udgave. Samsung og Microsoft fortsætter den fælles analyse for at levere en permanent løsning og for at sikre, at lignende fejl undgås fremover.
For Samsung Galaxy Book‑ejere, der pludselig mistede adgang til C‑drevet, er den gode nyhed enkel: en løsning er allerede i gang, og Windows selv var ikke skyld i fejlen denne gang. Det understreger vigtigheden af at se på hele økosystemet — operativsystem, producentsoftware og tredjepartsintegration — når man diagnosticerer og løser systemfejl.
Endelig er det en påmindelse til både hjemmebrugere og it‑ansvarlige om at holde backups opdaterede, begrænse unødvendige installeringer med systemrettigheder og følge producenternes råd i tilfælde af udbredte problemer. En velunderbygget backup‑ og recovery‑plan kan i mange tilfælde reducere stress og tab, hvis uforudsete kompatibilitetsproblemer opstår igen.

"Softwareudvikler med en passion for nyheder. Jeg skriver om kodning, open source og cyber-sikkerhed."
Diskussion
Skriv en kommentar
Kommentarer (3)
Har set det i vores afdeling; en producentapp rodede med rettigheder og låste C:. Backup + offline image reddede os. Lærte at begrænse installationsrettigheder.
Er det virkelig kun Galaxy Connect? Eller var der andre skjulte ting? Tidspunktet ligner Patch Tuesday, men correlation != causation… nogen med logs?
Wow, panik! Godt at Windows ikke var skyld, men Samsung må virkelig tjekke deres stuff, det her kan brænde firmaer af. Rollback hjalp, men jeg er stadig skeptisk.