

Sagen i korthed
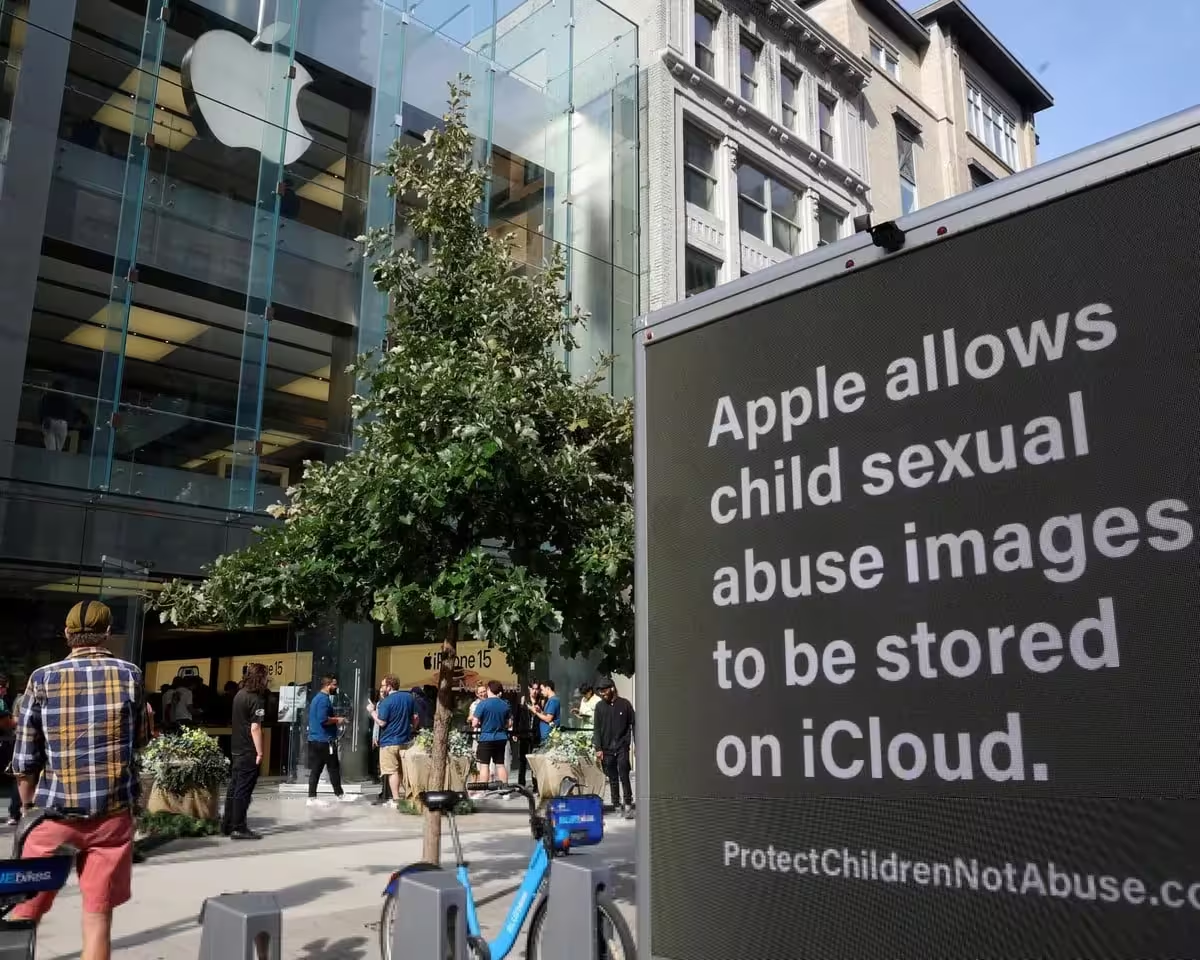
Der tales om, at stilhed kan være farlig. I en ny retssag fra West Virginia hævder staten, at Apples iCloud netop er blevet sådan et farligt, stille tilflugtssted for materiale om seksuelt misbrug af børn (CSAM).
Advokaten general JB McCuskey påstår, at Apple byttede aktivt indholdsscreening ud med omfattende end-to-end-kryptering, hvilket ifølge anklagen gjorde iCloud til en næsten friktionsfri vej til besiddelse, beskyttelse og distribution af ulovlige billeder. Hårde ord. Alvorlig anklage. Det centrale påstandspunkt er, at ved at fjerne eller nedprioritere visse detektionsværktøjer efterlod Apple plads til misbrug, som statens forbrugerbeskyttelseslove oprindeligt skulle forhindre.
Baggrund: Apples tidligere CSAM-initiativer
Det er ikke en helt ny problemstilling. Allerede i 2021 foreslog Apple at scanne iCloud-billeder for at opdage CSAM, men stoppede planen efter en voldsom privatlivsbaseret tilbagevending fra offentligheden og eksperter. Apples softwarechef Craig Federighi oplyste dengang, at selskabet ville omdirigere indsatsen mod andre forebyggende tiltag. Retssagen hævder imidlertid, at denne pause ikke var afslutningen på historien — snarere et vendepunkt, som skabte håndhævelsesmæssige huller.
Den oprindelige debat handlede om teknik og etik: hvordan balancere effektiv identifikation af overgrebsmateriale med individets ret til privatliv og sikker kommunikation. Tekniske forslag, der var på bordet, indeholdt blandt andet hashed-baseret matching og klient-side analyse, men begge tilgange rejste spørgsmål om fejlmarginer, falske positiver og misbrug af scanningsteknologi. Efter 2021 blev mange af disse forslag skrinlagt eller omskrevet, og Apple meddelte, at virksomheden ville fokusere på andre, mindre invasive sikkerhedsforanstaltninger på enheder.
Tal og sammenligninger
Tal spiller en central rolle i statens påstand. Ifølge sagsdokumenterne rapporterede Apple blot 267 CSAM-forekomster til National Center for Missing & Exploited Children (NCMEC). Til sammenligning rapporterede Google cirka 1,47 millioner og Meta over 30,6 millioner i samme periode. Forskellen er dramatisk og er et af de væsentlige argumenter, West Virginia bruger for at fremstille Apples tilgang som væsentligt anderledes end andre store teknologivirksomheder, når det handler om at politisere eksplicit indhold vedrørende børnemisbrug.
Selvom tal alene ikke nødvendigvis fortæller hele historien, er gapet signifikant nok til at rejse plausibilitets-spørgsmål: Er Apples lavere antal et resultat af en anderledes politik, tekniske begrænsninger, forskelle i rapporteringsprocesser, eller noget andet? Retssager benytter ofte tal til at bygge et narrativ om systemisk mangel eller tilsidesættelse, og her er tallene et centralt element i statens beretning.
Interne dokumenter og anklager
Til sagen hører også et internt budskab, der angiveligt stammer fra Eric Friedman, Apples leder af bedrageribekæmpelse, hvor iCloud omtales som "den største platform for distribution af seksuelt børneindhold". Apple bestrider denne karakteristik, men den påståede interne formulering repræsenterer præcis den slags bevis, som anklagemyndigheden kan bruge: hvis den er sand, indikerer den intern bevidsthed om et problem, som staten mener ikke blev håndteret ordentligt.
Interne e-mails, memoer og chatbeskeder er ofte vingeskudne beviser i erhvervsretlige sager, netop fordi de kan afsløre intention, viden eller prioritering bag officielle udtalelser. I denne kontekst bruger West Virginia sådanne referencer til at argumentere for, at Apple havde eller burde have haft både kendskab til og tekniske midler til at reducere forekomsten af CSAM på sine platforme.
Apples officielle svar
Apples reaktion har været forudsigelig og kraftfuld. Talsmand Peter Ajemian udtalte til journalister, at beskyttelse af brugernes privatliv og børns sikkerhed er centralt for Apples arbejde, og at virksomheden konstant innoverer for at møde nye trusler samtidig med, at den opretholder sikre og troværdige platforme. Virksomhedens respons fokuserer på en balance: at bevare stærk kryptering samtidig med at søge tekniske løsninger, der kan hjælpe til beskyttelse uden at undergrave privatliv.
Det er vigtigt at forstå, at virksomheder som Apple står i et krydspres: deres brugere kræver både sikkerhed og privatliv, mens lovgivere og retshåndhævelse ofte ønsker adgang eller muligheder for detektion. Apples offentlige linje har været at prioritere kryptering som en fundamental sikkerhedsfunktion, samtidig med at virksomheden påstår at arbejde med værktøjer, politikker og samarbejde, der kan afhjælpe udnyttelse uden at svække brugernes almindelige sikkerhed.
Statenes påstand: Kryptering som skjold
West Virginias argument går videre end blot kritik af tidligere beslutninger. Attorney General McCuskey hævder, at funktioner som iMessage's automatiske sløring for mindreårige eller andre beskyttelsesmekanismer på enheden ikke erstatter et systematisk detektions- og rapporteringsregime. Han kalder Apples brede kryptering for en form for skjold, der, med eller uden intention, kan hjælpe kriminelle med at skjule ulovligt materiale for retshåndhævende myndigheder. McCuskey forudser, at flere jurisdiktioner vil følge efter og slutte sig til denne retlige indsats.
Dette rejser et mere principielt spørgsmål: hvor går grænsen mellem teknisk forhindrelse og unddragelse af ansvar? Mange juridiske tvister handler netop om den balance — om en virksomheds designvalg udgør en tilsidesættelse af lovgivningens ånd eller bogstav, eller om de er legitime tekniske sikkerhedsvalg, der beskytter borgerlige rettigheder.
Tekniske metoder og deres kontroverser
For at forstå konflikten er det nyttigt at kort skitsere de centrale tekniske metoder, der ofte diskuteres i forbindelse med CSAM-detektion:
- Hashed-matching: En teknik, hvor kendte illegale billeder omdannes til digitale "fingeraftryk" (hashes), som så matches mod brugeres billeder. Denne metode er effektiv mod kendt materiale, men virker ikke mod nyt eller omarbejdet indhold.
- Klient-side scanning: Analyse af indhold direkte på brugerens enhed, før det uploades, for at opdage CSAM. Det kan bevare nogen privatlivsfordele men har rejst bekymringer om potentialet for overvågning og falske positiver.
- Metadata-analyse og adfærdsdetektion: Her anvendes ikke billedindhold, men mønstre i brugeradfærd, upload-aktivitet eller metadata for at identificere mistænkelig aktivitet. Dette kan være mindre invasivt for billedernes privatliv, men har begrænsninger i nøjagtighed.
Hver metode har styrker og svagheder. Retssagen handler ikke kun om, hvorvidt Apple har adgang til tekniske løsninger, men også om hvilke løsninger der er acceptable under lovgivning og etik — og hvordan man undgår utilsigtede konsekvenser som misbrug af overvågningsteknikker.
Privatliv kontra sikkerhed: En kompleks balance
Konflikten repræsenterer sammenstødet mellem to komplekse prioriteringer: privatlivsbeskyttelse og børns sikkerhed. Hvilken prioritet bør vinde? Svaret er ikke enkelt. Kryptering beskytter almindelige brugeres hemmeligheder, økonomiske data og sikker kommunikation mod både kriminalitet og statslig indblanding. Samtidig advarer anklagere om, at absolut kryptering og begrænsede detektionsværktøjer gør det sværere at spore organiseret misbrug og netværk, som distribuerer CSAM.
Lovgivere og teknologieksperter forsøger at forene disse mål gennem politikudvikling, teknisk forskning og samarbejde mellem private virksomheder og retshåndhævende myndigheder. Løsninger, der kombinerer stærk kryptering med sikre, verificerede advarsler eller samtykkebaseret rapportering, diskuteres — men ingen enkelt løsning er universelt accepteret.
Konsekvenser for produktdesign og lovgivning
Forvent, at denne kamp vil forme både politik og produktdesign: virksomheder, domstole og lovgivere følger nøje med.
Retssagen kan få vidtrækkende konsekvenser. Hvis domstolene eller lovgivere vurderer, at visse krypterings- eller designvalg krænker forbrugerbeskyttelseslovgivning, kan virksomheder blive pålagt at ændre produkter, indføre nye rapporteringsmekanismer eller implementere kontrollerede detektionsløsninger. På den anden side kan en præcedens, der beskytter kraftig kryptering, styrke brugernes privatliv globalt og begrænse staters muligheder for inddragelse i virksomheders sikkerhedsarkitektur.
Virksomheder, der udvikler kommunikations- og lagringsprodukter, vil sandsynligvis reagere ved at dokumentere compliance-indsatser, offentliggøre flere gennemsigtighedsrapporter og investere i forskning, der kan tilbyde sikre, privatlivsbevarende detektionsmetoder. Lovgivere kan reagere med mere detaljerede krav til rapporteringspraksis, ansvarlighed og samarbejde med organisationer som NCMEC.
Hvad kan vi forvente fremadrettet?
Hvis du spekulerer på, hvad der kommer næste, så hold øje med følgende udviklinger:
- Flere stater kan tage stilling: McCuskey forudser, at andre jurisdiktioner vil slutte sig til sagen eller indlede lignende sagsanlæg.
- Nye tekniske forslag: Fornyet interesse i hybridløsninger, som kombinerer klient-side beskyttelse med transparente, verificerbare rapporteringskanaler, kan opstå.
- Retlige afklaringer: Domstolene kan blive nødt til at præcisere, hvordan forbrugerbeskyttelseslove gælder i konteksten af moderne kryptering og selskabsdesign.
Den overordnede debat vil fortsat være præget af svære afvejninger. Teknologiske løsninger vil sandsynligvis udvikle sig, men udviklingen er langsom, netop fordi den skal forene juridiske, etiske og tekniske krav. Under alle omstændigheder vil denne type retssager sætte dagsordenen for, hvordan virksomheder bygger sikkerhed ind i produkter, og hvordan samfundet forventer ansvarlighed i kampen mod digital udnyttelse af børn.
Afsluttende tanker
Spørgsmålet om, hvorvidt iCloud fungerer som et skjulested for CSAM, er komplekst og belagt med både tekniske og juridiske nuancer. West Virginia's sag rejser vigtige spørgsmål om ansvar, designvalg og samfundets prioritering af privatliv kontra beskyttelse af børn. Uanset udfaldet forventes sagen at påvirke både lovgivning og produktudvikling, og den vil formentlig stimulere debat og innovation inden for sikre og effektive metoder til at bekæmpe seksuelt misbrug af børn online uden at underminere fundamentale rettigheder.
Følg sagen for at se, hvordan den påvirker emner som kryptering, rapportering til organisationer som NCMEC, og fremtidens tekniske tilgange til at opdage og forhindre distribution af CSAM. Der er ingen enkle løsninger, men konsekvenserne vil være reelle for både brugere, teknologivirksomheder og lovgivere.

"Jeg skriver om forbrugerteknologi og tips til en smartere hverdag med digitale værktøjer."
Diskussion
Skriv en kommentar
Kommentarer (2)
Wow, troede Apple var mere på ballen. Det her bliver grimt for dem hvis beviserne holder. Håber domstolene tager det seriøst
Seriøst? Hvis tallene passer, lugter det af designvalg. Men måske er der forklaring i forskelle i rapportering og detektion eller noget andet... Er kryptering et skjold eller undskyldning?