

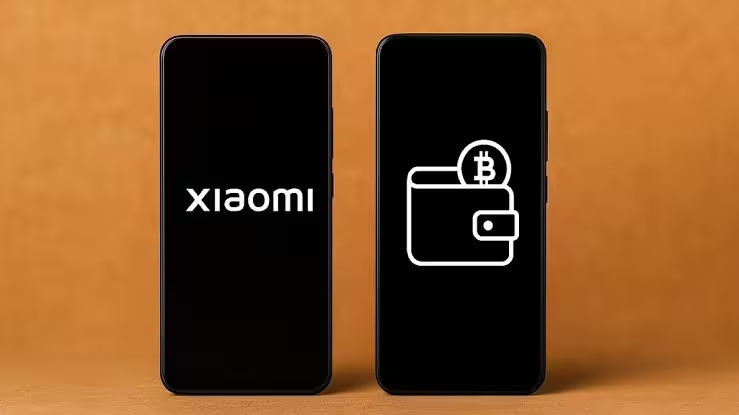
Xiaomi vil begynde at sende nye telefoner med en forudinstalleret kryptopung og en opdagelses-app fra Sei Labs i 2026, som led i en global aftale om at bringe blockchain-funktioner direkte til brugerne. Tiltaget retter sig mod enheder solgt uden for Fastlands-Kina og USA og kan eksponere millioner for Web3-værktøjer uden ekstra downloads eller installationsprocesser. Aftalen signalerer en strategisk satsning på kryptobetalinger, dApp-adoption og øget integration mellem hardware, software og decentraliserede finansielle tjenester (DeFi).
Hvad den forudinstallerede app gør — og hvor den lander
Sei-appen fungerer både som en kryptopung og som en gateway til decentraliserede apps (dApps). Brugere vil ifølge oplysninger kunne sende peer-to-peer-betalinger, interagere med dApps og gennemse blockchain-baserede tjenester direkte fra deres telefoner. Sei er en Layer 1-blockchain optimeret til handel med digitale aktiver, og Xiaomis plan er at rulle appen ud på alle berettigede nye håndsæt fra 2026.
Det er rækkevidde af betydning: Xiaomi er verdens tredje største smartphoneproducent med cirka 13% global markedsandel — svarende til omkring 160 millioner enheder årligt — og endnu større andele i bestemte lande. Appen vil IKKE være forudinstalleret på telefoner solgt inden for Fastlands-Kina eller USA, men langt de fleste andre markeder er inkluderet, hvilket betyder en potentiel massiv eksponering for Web3, kryptovaluta og mobilwallet-funktionalitet.
Tekniske funktioner og brugeroplevelse
Sei-appen kan levere en række funktioner: non-custodial wallet-support, integration til dApp-browsing, transaktionssignering og native understøttelse af tokens og standarder som ERC-20-lignende formater på Sei-netværket. Afhængig af implementeringen kan private nøgler enten opbevares i en hardware-baseret sikker enclave (Secure Element eller Trusted Execution Environment) på telefonen eller i en krypteret, software-baseret keystore. Begge tilgange har konsekvenser for sikkerhed, backup og brugervenlighed.
For brugere betyder det ofte: biometrisk sikring af nøgleadgang, automatisk sikkerhedskopiering af seed-fraser (hvis tilladt), og en intuitiv grænseflade til at godkende betalinger. For udviklere og operatører handler det om, hvordan appen håndterer tilladelser, hvilke API'er der bruges til nøglestyring, og hvordan transaktioner præsenteres for brugeren for at undgå fejl og social engineering-angreb. Integration med Androids permission-model og interoperabilitet med eksisterende apps og betalingssystemer er teknisk krævende, men essentiel for en gnidningsfri brugeroplevelse.
Regionale afgrænsninger og regulatoriske årsager
At undtage Fastlands-Kina og USA fra udrulningen peger på juridiske og regulatoriske overvejelser: regulering af kryptoaktivitet, grænseoverskridende betalinger og lokale krav til finansielle tjenester varierer kraftigt. Xiaomi og Sei må navigere i et kompliceret landskab, hvor myndigheder i nogle jurisdiktioner stiller krav om licenser, KYC/AML-processer og infrastruktur for opbevaring af data. Det forklarer selektiv udrulning og sandsynligt et modulariseret installationsvalg baseret på juridisk compliance.
Derudover kan lokale betalingsinfrastrukturer, samarbejdsaftaler med banker og betalingsgateways, samt krav om rapportering og skattetransparens diktere, hvordan og hvornår bestemte funktioner aktiveres i en given region. Dette påvirker både hastigheden på udrulningen og de features, der tilbydes slutbrugeren.
Udover telefoner: stablecoin-betalinger i butikker
Sei og Xiaomi drøfter også integration i detailhandlen. Partnerskabet omfatter planer om at muliggøre stablecoin-betalinger i Xiaomis mere end 20.000 detailbutikker, med en startfase i Hongkong og dele af EU. I praksis ville det give kunder mulighed for at købe Xiaomi-produkter med stablecoins såsom USDC, hvor transaktioner afvikles på Sei-netværket og afspejles i butikkens betalingsflow.
For mange brugere lyder det praktisk — hurtig afvikling, færre mellemled og en indbygget crypto-checkout. For regulatorer og detailmedarbejdere rejser det imidlertid nye spørgsmål om compliance, fakturering og lokale betalingsregler. Hvordan behandles moms, hvordan registreres salget i regnskabet, og hvordan konverteres stablecoins til lokal valuta ved behov? Det er operative og juridiske spørgsmål, som detailkæder og leverandører skal løse.
Sådan kan en butikstransaktion se ud
Et typisk scenarie kunne være: kunden vælger at betale med USDC via Xiaomis kasse-app, transaktionen initieres fra kundens Sei-app, transaktionen signeres lokalt og broadcastes til Sei-netværket, og kassen modtager en bekræftelse når transaktionen er inkluderet i en blok (eller efter en given bekræftelsestærskel). Bag kulisserne kan butikken bruge en betalingsgateway, som øjeblikkeligt konverterer stablecoin til fiat for at minimere prisrisiko for sælgeren.
Teknisk kræver det integration med POS-systemet, opdateret firmware, klare ansvarslinjer for afvikling og en back-end, der håndterer afstemning af transaktioner, refusioner og afregning. Yderligere kompleksitet opstår ved grænseoverskridende køb, valutakursregulering og lokalt krav om kvitteringer og dokumentation.
Regulatoriske og skattemæssige konsekvenser
I EU vil regler som Markets in Crypto-assets (MiCA) og eksisterende skattelovgivning påvirke, hvordan stablecoin-betalinger behandles. Virksomheder må forvente krav om transaktionsregistrering, rapportering og mulig KYC/AML-procedurer, især ved højere beløb. Hongkongs reguleringsramme for digitale aktiver er også under udvikling, hvilket gør pilotprojekter i regionen til interessante testområder.
Derudover skal virksomheder være opmærksomme på regnskabspraksis vedrørende beholdninger af stablecoins, valutakonverteringspolicyer og krav til pengestrømsrapportering. Samarbejde med lokale revisorer og finansielle rådgivere er ofte nødvendigt for korrekt implementering.
Hvorfor mange kunder kalder det bloatware
Forudinstallerede apps har længe været en kilde til frustration blandt Xiaomi-brugere. For nogle år siden leverede mærket telefoner fyldt med apps, som de fleste købere aldrig åbnede. Xiaomi har siden arbejdet på at begrænse problemet og gøre bundtet mere gennemsigtigt, men at sende en kryptopung som standard kan genåbne gamle sår.
Kritikere mener, at tilføjelse af en blockchain-app, som mange brugere ikke har bedt om eller forstår, blot er bloatware — især hvis appen er forudaktiveret eller vanskelig at fjerne. For at undgå brugerreaktioner vil muligheder for at afinstallere eller deaktivere appen, klare politikker for databehandling og tydelige advarsler om sikkerhed og gebyrer være afgørende.
Derudover er spørgsmål om privatliv og dataindsamling centrale. Hvordan håndterer appen telemetri, hvilke metadata sendes til tredjepart, og hvordan overholder Xiaomis løsning lokale databeskyttelsesregler som GDPR? Hvis brugere opfatter appen som en måde at indsamle data på, kan tilliden til både producenten og det underliggende blockchain-økosystem lide skade.
Implementering afgør opfattelsen
Om dette bliver en klog genvej til at mainstream'e krypto eller en uønsket påtvingelse af Web3 på intetanende brugere, afhænger meget af implementeringen. Nogle anbefalede tiltag for at øge accept og sikkerhed inkluderer:
- Tydelig og aktiv samtykkemekanisme ved første opstart, hvor brugere kan vælge at aktivere eller springe over installationen.
- Let tilgængelig afinstallationsmulighed uden at efterlade resterende baggrundsprocesser.
- Open-source komponenter og uafhængige sikkerhedsrevisioner, så fællesskab og eksperter kan gennemgå koden.
- Brug af hardwarebaseret nøglebeskyttelse og krypteret backup, så brugerne bevarer kontrol over deres private nøgler.
- Klare oplysninger om gebyrer, transaktionsomkostninger og ansvar ved tab eller svindel.
Hvis Xiaomi implementerer disse elementer, kan funktionen opfattes som en nyttig tilføjelse for både erfarne kryptobrugere og nybegyndere. Uden sådanne garantier kan den opleves som endnu et stykke uønsket software, der optager plads og giver anledning til bekymring om både sikkerhed og privatliv.
Endelig vil oplysning og brugeruddannelse være central: korte tutorials, tydelige forklaringer af risici ved seed-fraser, og links til support og dokumentation på lokale sprog kan mindske fejl og øge tilliden. Samtidig bør Xiaomi og Sei samarbejde med regulatorer og betalingsoperatører for at sikre, at brugen af stablecoins i detailleddet opfylder både juridiske og praktiske krav.
Andre producenter og konkurrence
Markedet for forudinstallerede kryptoløsninger er ikke nyt. Samsung introducerede en blockchain-pung på Galaxy-enheder for flere år siden, hvilket gav et vist forspring i mobile krypto-funktioner. Flere Android-OEM'er har eksperimenteret med lignende funktioner, mens Apple historisk har holdt sig tilbage og har et strammere økosystem, der gør dyb forudinstallation mere kompliceret. Xiaomis bevægelse adskiller sig ved at kombinere en global hardware-distribution med en tredjeparts blockchain (Sei), hvilket potentielt accelererer adoptionen af dApps, token-økonomier og mobile kryptobetalinger.
Forretningsmodeller og indtægtsmuligheder
Der er flere mulige indtægtsmodeller bag en sådan integration: transaktionsgebyrer delt mellem Xiaomi, Sei og betalingsgateways; partnerskaber om markedsføring og eksklusive tilbud for brugere af den forudinstallerede app; samt salg af tilpassede hardware- og servicepakker til virksomheder, der ønsker at acceptere stablecoins. Endvidere kan Xiaomis detailnetværk fungere som et eksperimentelt lab for at teste betalingsflows, loyalitetsprogrammer og nye økonomiske incitamenter i en kontantløs og tokeniseret detailøkonomi.
Sikkerhedsrisici og forebyggelse
Selvom tekniske foranstaltninger kan reducere risikoen, er krypto-økosystemet stadig udsat for phishing, social engineering og målrettede angreb. Følgende forebyggende tiltag anbefales for at beskytte brugere og butikker:
- Implementering af on-device sikkerhedsarkitektur (TEE eller Secure Element) til signering af transaktioner.
- Grænser for transaktionsstørrelse uden yderligere verifikation eller biometrisk godkendelse.
- Uafhængige sikkerhedsrevisioner og bug-bounty-programmer.
- Uddannelse af butikspersonale i identifikation af svindel og i procedurer for refusioner og tvister.
- Mulighed for multi-signatur-løsninger til erhvervskunder og større transaktioner.
En robust incident-respons plan er også vigtig: hvordan håndteres kompromitterede enheder, hvordan tilbagekaldes adgang, og hvilke forsikringer eller kompensationsordninger tilbydes ofre for tyveri eller bedrageri?
Konsekvenser for finansiel inklusion
På den positive side kan integrerede kryptopunge og stablecoin-betalinger øge adgang til finansielle tjenester i områder med begrænset bankinfrastruktur. Mobile wallets kan fungere som adgangspunkter til digitale finanser for ubegrænsede og under-banked segmenter, forudsat at der er klar vejledning, lave gebyrer og robuste lokaliserede supportfunktioner. I praksis kræver dette samarbejde med lokale finansaktører, enkelt brugerflow for onramping af fiat til stablecoins og løsninger til at konvertere mellem digitale og traditionelle valutaer.
Hvis Xiaomi målretter regioner med høje andele unbanked-brugere, kan der både være sociale fordele og et stort markedspotentiale — men også store regulatoriske og operationelle udfordringer. Derfor vil pilotprojekter og graderet udrulning sandsynligvis være foretrukne tilgange.
Praktiske anbefalinger for brugere
Brugere bør tage en række forholdsregler: sikkerhedskopier seed-fraser offline, brug stærke adgangskoder og aktiver biometrisk lås, opdater enhedens software og underliggende apps regelmæssigt, og undlad at dele private nøgler. For nye brugere er det også vigtigt at forstå forskellen mellem custodial og non-custodial wallets — i den første opbevarer en tredjepart nøglerne, i den anden gør brugeren det selv. Valget påvirker både ansvar og risiko.
Hvad udviklere og dApp-økosystemet kan forvente
For udviklere åbner Xiaomis skalerede distribution muligheden for at nå et stort publikum med dApps og Web3-tjenester. Sei Labs kan drage fordel af øget likviditet, flere brugere til market-making og en bredere base for at teste handels- og betalingsprodukter. Det kan stimulere udvikling af lokale betalingsløsninger, mikrotjenester og særlige tilbud for forbrugere inden for gaming, indhold og loyalitetsprogrammer.
For at støtte et sundt økosystem bør Sei og Xiaomi levere udviklerværktøjer såsom SDK'er, dokumentation, testnet-muligheder og økonomiske incitamenter til at bygge sikre og brugervenlige dApps. Samtidig er standarder for brugersikkerhed og privacy vigtig for at undgå fragmentering og brugertab.
Hvor går grænsen mellem innovation og påtrængenhed?
Teknologiudbydere balancerer ofte mellem at tilbyde nye, potentielt værdifulde funktioner og at overtræde brugernes forventninger til privatliv og kontrol over deres enheder. En forudinstalleret kryptopung kan være en innovativ funktion for tech-interesserede købere, men for mainstream-brugere risikerer det at fremstå som uønsket tilsætning. Xiaomi må derfor lægge vægt på gennemsigtighed, frivillighed og sikkerhed, hvis initiativet skal lykkes.
Konklusionen er ikke entydig: med korrekt implementering, klar kommunikation og samarbejde med regulatorer, detailpartnere og sikkerhedsspecialister kan projektet blive et vigtigt skridt for mainstreaming af Web3 og kryptobetalinger. Uden disse elementer kan det hurtigt opfattes som endnu et eksempel på bloatware, der skaber flere problemer end fordele.

"Softwareudvikler med en passion for nyheder. Jeg skriver om kodning, open source og cyber-sikkerhed."
Diskussion
Skriv en kommentar
Kommentarer (3)
Interessant skridt. Potentiale for inklusion i lande med få banker, men alt står og falder med sikkerhed, backup og muligheden for at afinstallere. Open source eller dømt til mistillid.
Er det virkelig lovligt i EU uden KYC? Lyder for godt til at være sandt, hvem står med ansvaret ved svindel
Hold da op, det er vildt. Preinstalleret crypto-wallet? Hvis det virker sikkert kan det være gamechanger, men jeg er skeptisk mht privacy og bloatware...