
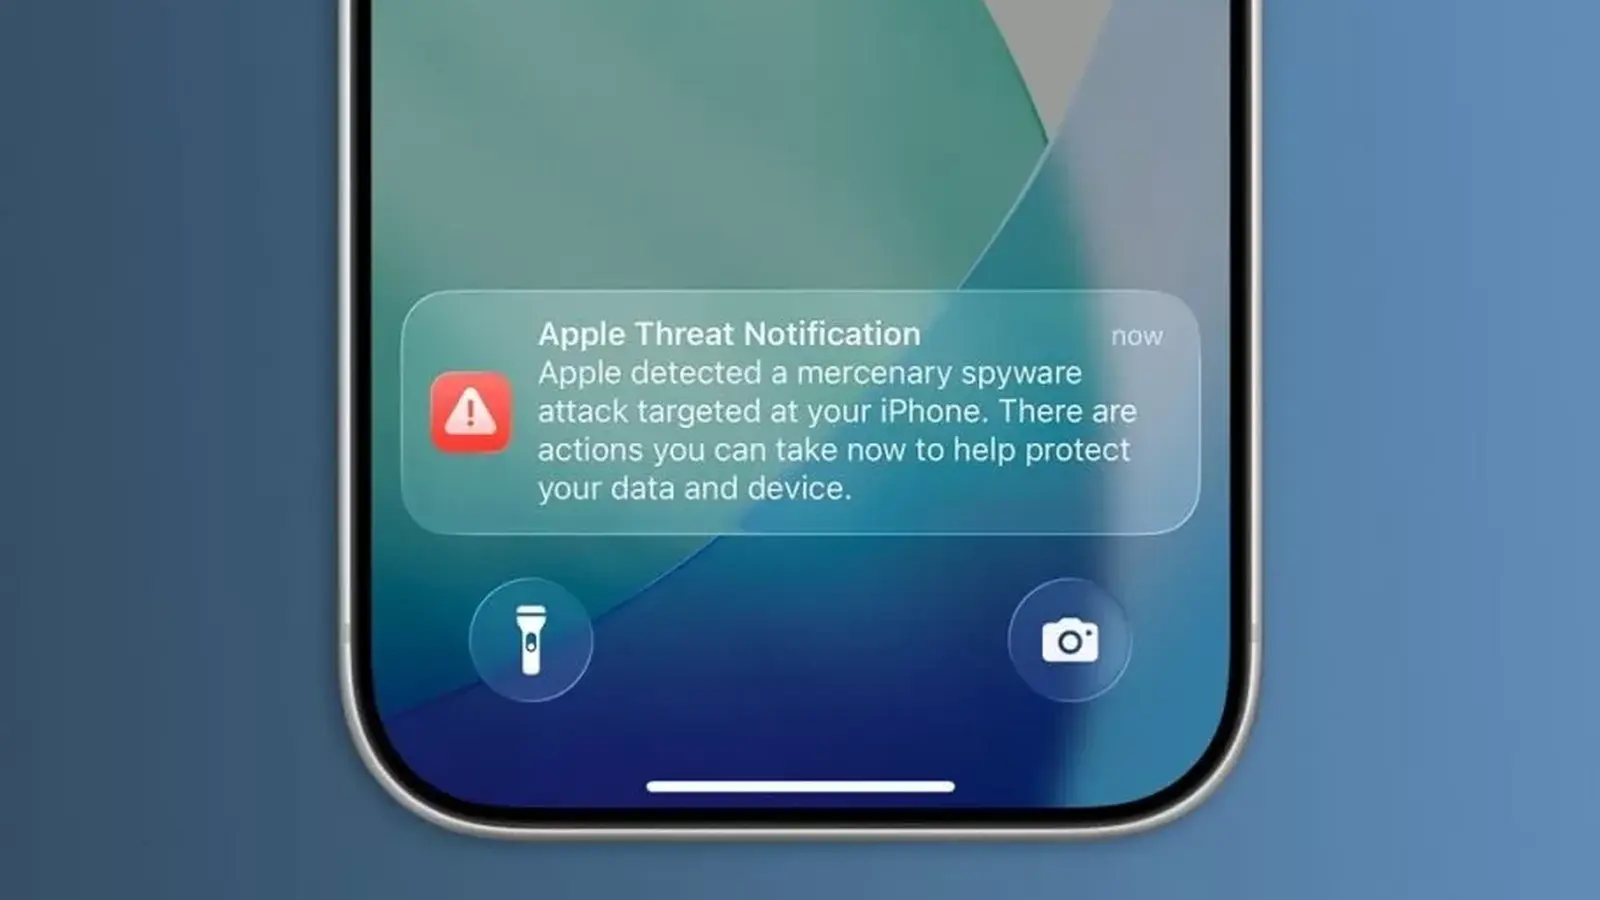
Hvis du vågnede til en skarp advarsel på din iPhone denne uge, var Apple ikke ude på at alarmere uden grund.
Virksomheden har udsendt målrettede sikkerhedsmeddelelser til brugere i 110 lande og advarer om, at nogle enheder viser tegn, som er i overensstemmelse med højtspecialiseret, statsstøttet spyware - tænk værktøjer i samme klasse som Pegasus. Sammen med advarslerne ændrede Apple stille og roligt notifikationsgrænsefladen og offentliggjorde en ny supportside, der guider berørte brugere gennem de næste trin.
På opdaterede enheder vises beskeden som en push-besked på låseskærmen: 'Apple har identificeret et målrettet spywareangreb, der muligvis har udnyttet din iPhone. Der er skridt, du kan tage nu for at beskytte dine data og din enhed.' Apple sender også samme advarsel via e-mail og under Apple ID-logins for at sikre, at den tiltænkte modtager ser den.
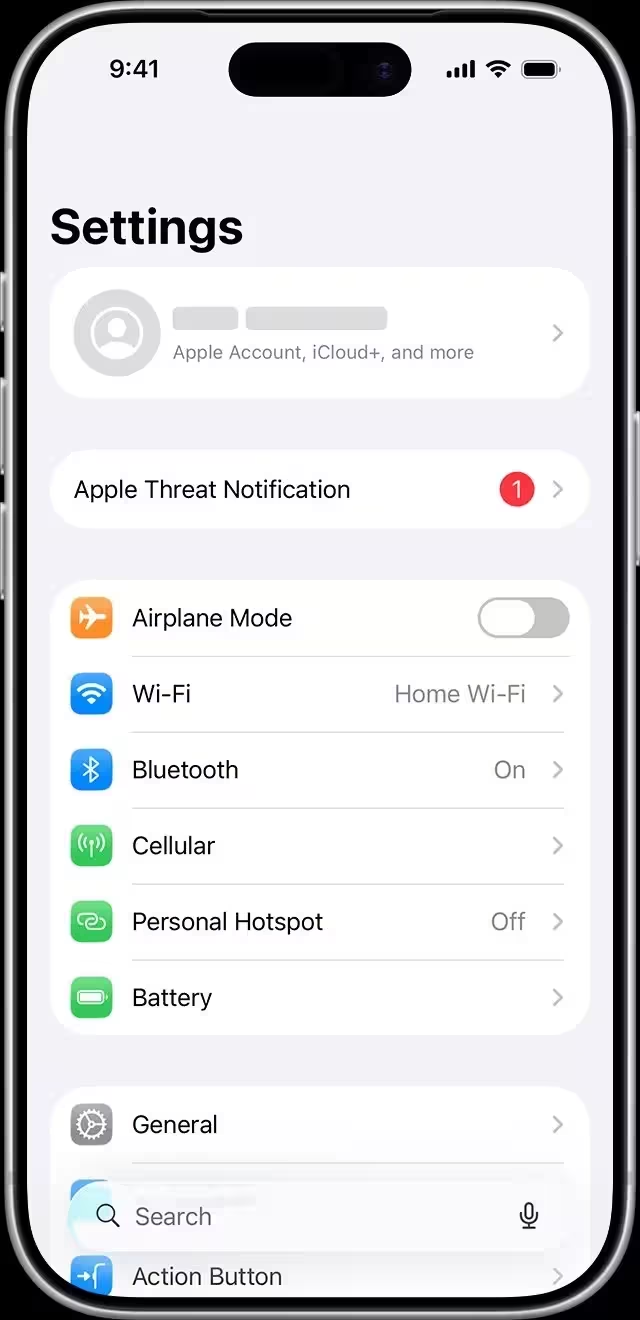
Det Apple gør klart er dette: det er ikke almindelige malwarekampagner. Disse spionværktøjer er dyre, komplekse og sælges typisk af private firmaer - virksomheder som NSO Group er blevet synonym for branchen - til statslige og sikkerhedstjenester. Køberne kaster ikke et bredt net; de retter sig mod journalister, menneskerettighedsaktivister, politikere, diplomater og andre højt prioriterede mål.
Detektion er vanskelig. Meget vanskelig. Apple advarer om, at sikkerhedsforskning sjældent når '100 procent sikkerhed.' Alligevel siger virksomheden, at advarslerne bygger på omhyggelig analyse og stor tiltro. For ikke at give angriberne en køreplan for undvigelse offentliggør Apple ikke de præcise detektionsmetoder.

At modtage notifikationen betyder ikke automatisk, at din telefon er fuldt kompromitteret. Det betyder, at Apples systemer har observeret aktivitet, som matcher adfærdsmønstre for målrettet overvågning. Det alene kræver hurtig handling.
Apples anbefalede første forsvarslinje er Låsetilstand - en ekstrem, bevidst reduktion af angrebsfladen, der deaktiverer mange funktioner, som angribere udnytter. Den blokerer visse iMessage-vedhæftninger, ukendte FaceTime-anmodninger, indkommende invitationer til Apple-tjenester, delte fotoalbumer og andre adgangsveje. Apple bemærker, at de ikke har observeret vellykkede spyware-gennembrud på enheder, mens Låsetilstand var aktiveret.
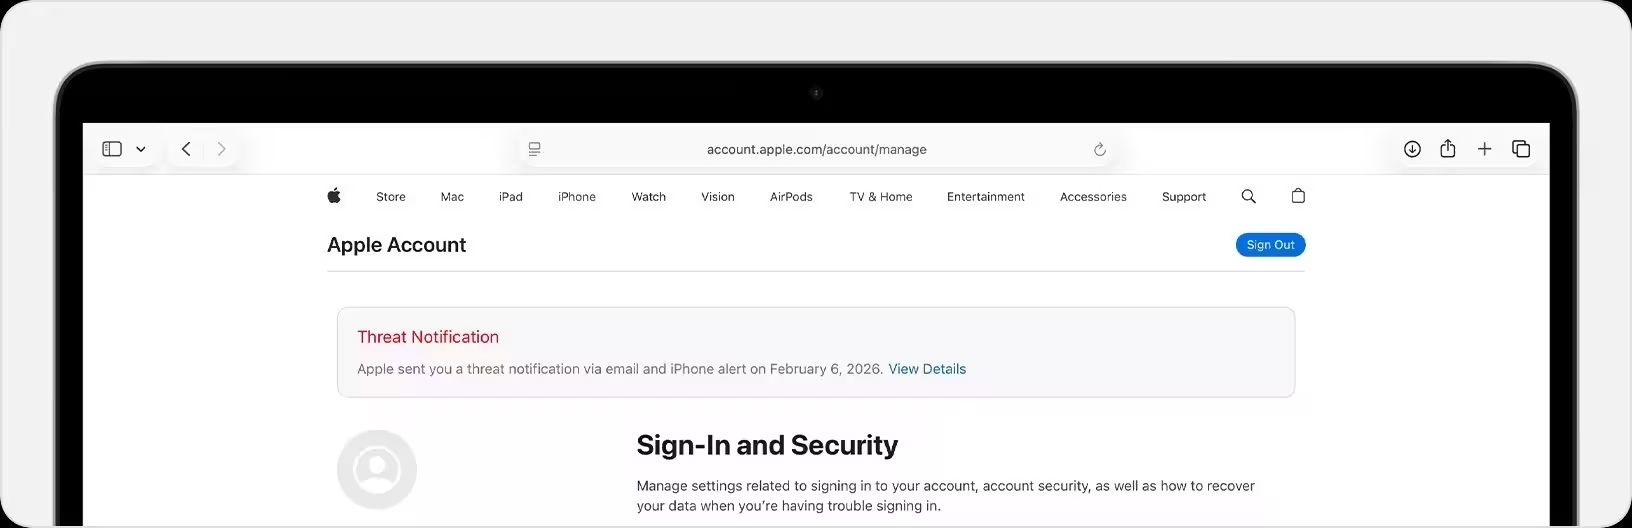
Der er også hjælp uden for Apple. Virksomheden henviser berørte brugere til uafhængig digital sikkerhedshjælp, f.eks. hjælpelinjen Access Now, som yder nødhjælp til personer under målrettede angreb.
Denne episode minder om, at overvågningsteknologi har overhalet almindelige forsvar. Hvis en simpel notifikation kan betyde, at du var målet for et indbrudsforsøg på statsniveau, er den forsigtige handling øjeblikkelig: opdater, aktiver Låsetilstand og søg ekspertbistand, hvis du kan være i risikogruppen.

"Softwareudvikler med en passion for nyheder. Jeg skriver om kodning, open source og cyber-sikkerhed."
Diskussion
Skriv en kommentar
Kommentarer
Ingen kommentarer endnu. Vær den første.