
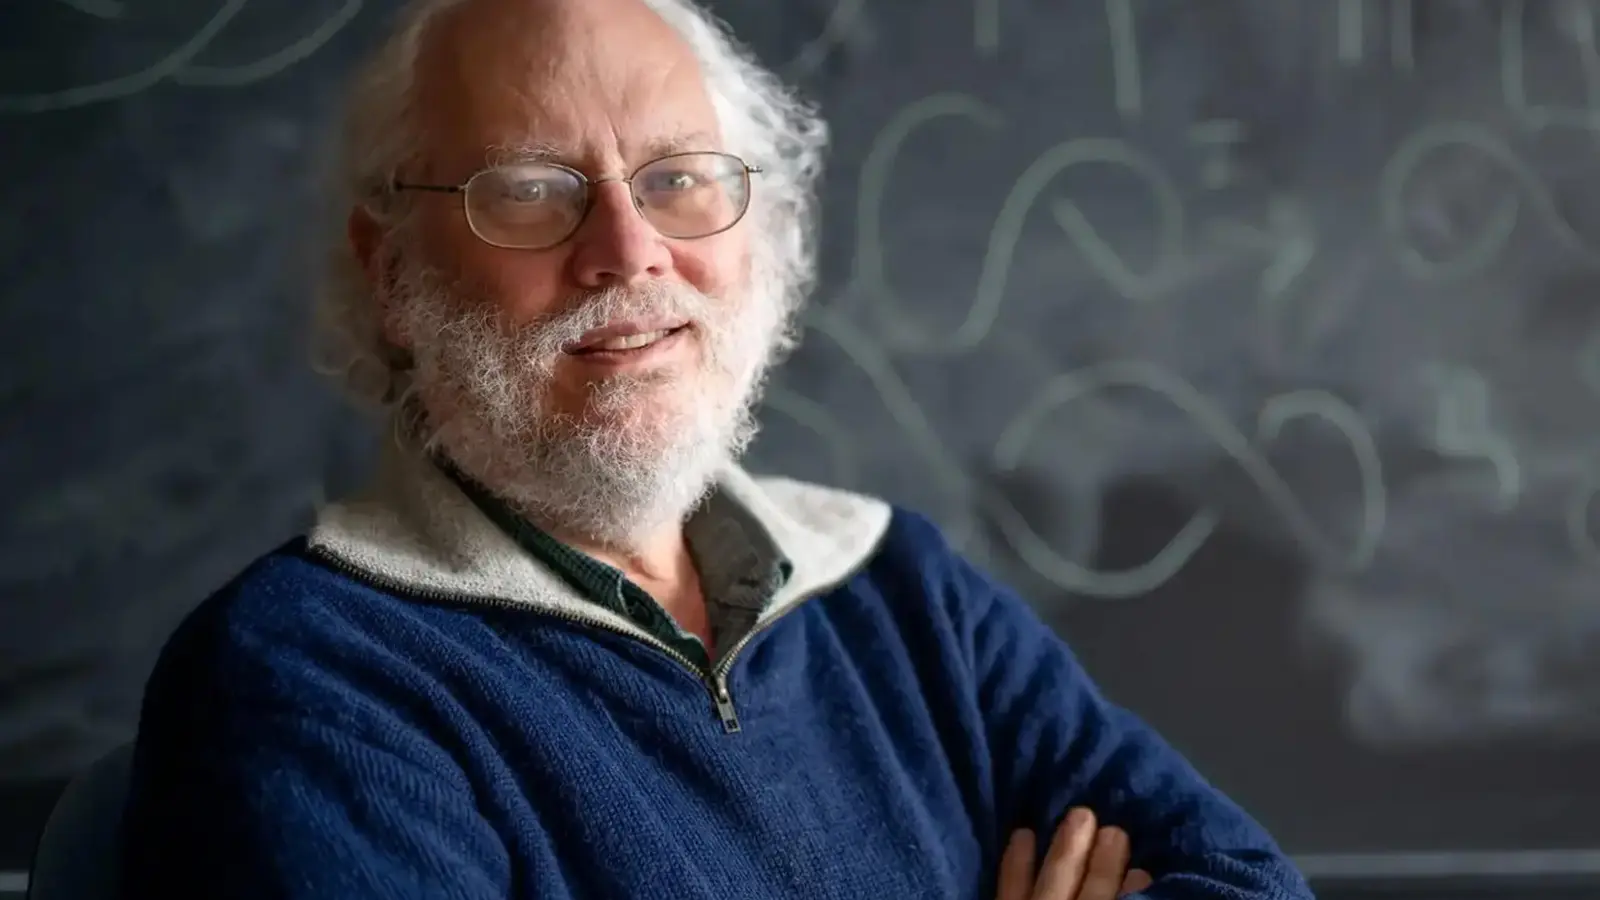
Da Peter Shor udviklede algoritmen, der kan faktorisere enorme tal på polynomiel tid, gnubbede nogle kommentatorer hænderne og erklærede internettets sikkerhed for død. Ikke så hurtigt. Shor selv, nu en fast skikkelse i kvanteberegningsmiljøet, siger, at fremtiden er mere uafklaret, end overskrifterne antyder.
Shors gennembrud i 1994 er utvetydigt: givet en tilstrækkeligt stor, fejlrettet kvantecomputer bliver klassiske offentlige nøgleordninger som RSA og ECC sårbare, fordi algoritmen effektivt finder den numeriske struktur, som disse systemer bygger på. Dagens kvanteprocessorer er dog stadig små og støjende. De mangler de qubits og den fejltolerance, der kræves for at køre Shors algoritme i en skala, der truer virkelighedens kryptering.
På en nylig konference om kvanteteknologier i Boston understregede Shor et pragmatisk punkt: at kunne bryde nutidig kryptografi er ikke det samme som uundgåelig kollaps. Postkvantekryptografi findes allerede. Standardiseringsorganer, mest markant NIST, har arbejdet intensivt med at vurdere og offentliggøre algoritmer designet til at modstå kvanteangreb. Det tekniske arbejde er udført. Den svære del er implementeringen.

Standarder for postkvantekryptering findes, men udbredelsen bliver langsom og omkostningstung. At migrere årtiers infrastruktur, såsom betalingssystemer, medicinske journaler og indlejrede enheder, kræver tid, penge og koordineret indsats mellem leverandører, tilsynsmyndigheder og regeringer. Shor bemærkede, at store institutioner ofte bruger år på at ombygge deres sikkerhedsstack; kompatibilitet, ældre hardware og krav om overholdelse af regler er alle faktorer, der bremser migrationen.
Branchens køreplaner afspejler denne friktion. Store aktører har sat interne mål; Google har antydet en horisont omkring 2029 for bredere overgange, og amerikansk politik har skubbet følsomme føderale systemer mod en frist i 2031. Disse datoer er milepæle, ikke trylleformularer. I praksis vil nogle sektorer rykke hurtigt. Andre vil sakke bagefter.
Shor ønskede også at rette en almindelig misforståelse om kvantehype. Ja, fejlkorrektion har gjort betydelige fremskridt. Ja, støjende mellemstore kvanteenheder (NISQ) er nyttige til eksperimenter. Men kvantemaskiner er ikke universelle acceleratorer, der fremskynder enhver beregning. De klarer sig godt i bestemte opgaver, som at simulere kvantesystemer, modellere molekyler og løse særlige optimeringsproblemer, ikke i at erstatte hver server i et datacenter eller forudsige aktiemarkeder med ubesværet nøjagtighed.
Denne specialisering hjælper med at forklare, hvorfor ingen Shor-ækvivalent er skyllet over litteraturen i de seneste årtier: det er utrolig svært at finde bredt anvendelige kvantealgoritmer, og mange lovende nicher er smalle. Det reelle løfte ligger inden for kemi, materialeforskning og biotek, domæner hvor kvanteeffekter er indfødte, og hvor simulering giver ægte gennembrud.
Hvad betyder det for virksomheder og borgere? Panik hjælper ikke. Selvtilfredshed er farligere. Organisationer bør lave et register over kryptografiske aktiver, prioritere systemer, der beskytter fortrolige data med lang levetid, og begynde en faseopdelt migration til postkvanteprimitiver. Klokken er endnu ikke en alarm, men den er en metronom. Handl med omtanke.

"Softwareudvikler med en passion for nyheder. Jeg skriver om kodning, open source og cyber-sikkerhed."
Diskussion
Skriv en kommentar
Kommentarer
Ingen kommentarer endnu. Vær den første.