

Forestil dig dette: du afleverer en ældre iPhone til en tekniker, og med nogle snedige greb og det rigtige udstyr kan nogen komme forbi telefonens uforanderlige bootkode. Det lyder som et plot fra en hacker-thriller, men forskere har afsløret en reel hardware-sårbarhed, som udspiller sig på samme måde.
Indsigt i fejlen og hvilke enheder der er udsat
Sikkerhedsfirmaet Paradigm Shift publicerede en teknisk gennemgang og et fungerende konceptbevis for en udnyttelse, de kalder usbliter8. Målet er SecureROM, den uforanderlige bootkode indgraveret i silicium, på enheder med Apple A12, A13 samt S4 og S5 system-on-chip. Fordi SecureROM er indlejret i silikonen under produktionen, kan sårbarheden ikke patches med en softwareopdatering.
Det betyder, at flere stadig-populære enheder er berørt. Listen indeholder:
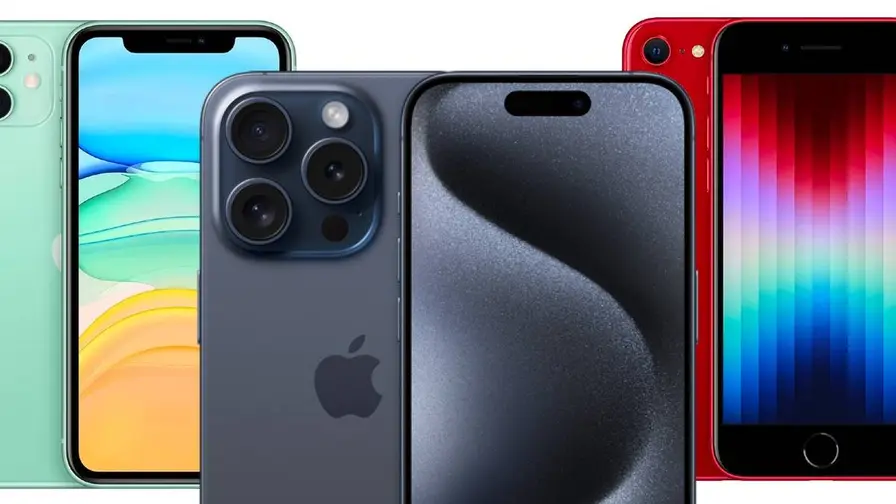
- iPhone XR, XS, XS Max
- iPhone 11, 11 Pro, 11 Pro Max
- iPhone SE (2. generation)
- iPad Air (3. generation), iPad mini (5. generation), iPad (8. og 9. generation)
- Apple Watch Series 4, Series 5 og den første Watch SE
- Også et par andre enheder, såsom Apple TV 4K (2. generation) og Studio Display
Der er en smule gode nyheder. Udnyttelsen rører ikke Secure Enclave, som håndterer adgangskoder og krypteringsnøgler, så dine krypterede data og hemmelighederne bag Face ID eller Touch ID forbliver beskyttede. Ældre A11-chips (fundet i iPhone 8 og iPhone X) er heller ikke berørt, og A14 og nyere processorer ser ud til at være sikre mod denne særlige metode.
Er dette grund til panik? Ikke for alle. Angrebet kræver teknisk ekspertise og direkte adgang til enheden. Det er ikke noget, en tilfældig tyv sandsynligvis kan udføre på et øjeblik. For brugere, der opbevarer følsomme virksomhedsdata eller håndterer klassificerede oplysninger på de berørte modeller, er konsekvenserne dog reelle og umiddelbare.
Paradigm Shift koordinerede offentliggørelsen med Apple, før de publicerede. Apple kan ikke udsende en traditionel patch for kode, der er indlejret i hardware. Deres praktiske råd er enkelt: hvis enhedens sikkerhed er kritisk for dig, overvej at skifte til en nyere telefon eller et ur med uanfægtet silicium.
Forvent to forudsigelige reaktioner. Teknisk bevidste brugere vil afveje omkostningerne ved at udskifte hardware mod den lave, men eksisterende risiko. Og jailbreak-fællesskabet vil se en mulighed, da denne type hardware-adgang kan være attraktiv for folk, der forsøger at bøje enheder ud over producentens begrænsninger. Apple vil i mellemtiden fokusere på at designe fremtidige chips, der kan modstå lignende angreb.
Hvad du kan gøre lige nu er simpelt. Brug en stærk, unik adgangskode. Lad ikke enheder være uden opsyn eller i hænderne på fremmede. For arbejdstelefoner, følg virksomhedens sikkerhedsanvisninger og kontakt dit IT-team om tidsplaner for udskiftning af hardware.
Denne episode minder om, at nogle sårbarheder lever under operativsystemet, nede i selve siliciumet. De er sværere at rette og kræver ofte udskiftning af hardware i stedet for et hurtigt download. Hvis du ejer en af de berørte enheder og håndterer følsomme oplysninger, tag det alvorligt. Hvis du ikke gør, hold din adgangskode sikker og fortsæt som vanligt.

"Jeg skriver om forbrugerteknologi og tips til en smartere hverdag med digitale værktøjer."
Diskussion
Skriv en kommentar
Kommentarer
Ingen kommentarer endnu. Vær den første.